結論
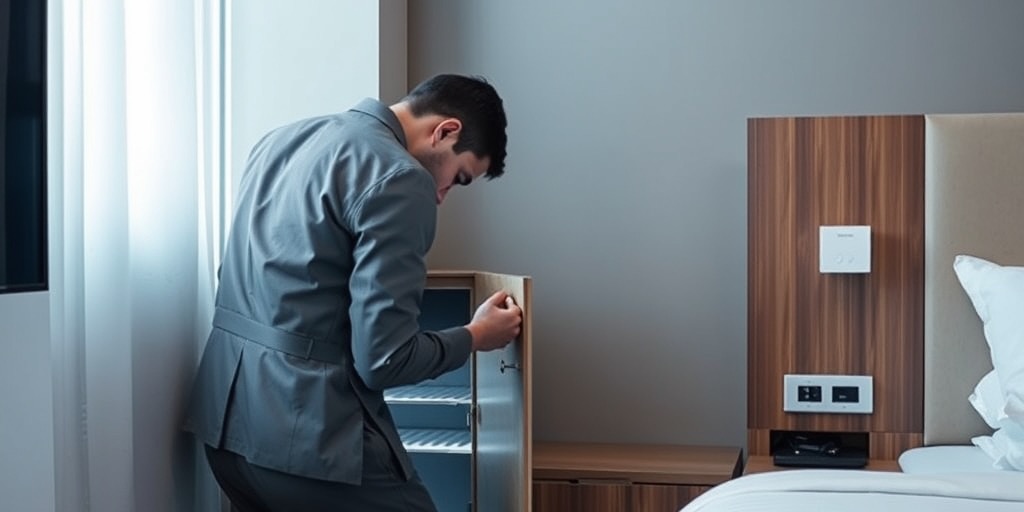
兵庫県警は2026年10月15日、中国籍の男(39)を偽計業務妨害などの疑いで逮捕しました。報道によると、男は2025年5月、神戸市中央区の高級ホテルに偽名で宿泊し、ホテルの電源とWi-Fiにつないだ小型パソコンを客室の冷蔵庫の裏に隠してチェックアウトしました。パソコンは別の人物が遠隔操作し、クレジットカード会社を装ったフィッシングメールを約48万件送ったとみられています。押収したパソコンには約240万件のメールアドレスが保存されていました。
発覚のきっかけは、メールを受け取った人からの「ホテルのIPアドレスが使われている」という連絡でした。同じ年の夏には神戸市内の別のホテルでも同様の手口が見つかっており、大手チェーンでも、清掃中に冷蔵庫の裏から不審な機器が見つかった例が報じられています。
ホテルが今日から取れる対策は、次の5つです。
- チェックアウト後の点検に「見慣れない機器」の確認を入れる
- 客室のWi-Fiを宿泊期間に連動させ、チェックアウトで接続を切る
- 端末ごとの通信量とメール送信の異常を見張る
- どの部屋のどの端末がいつ接続したかのログを残す
- 「ホテルのIPから迷惑メールが来ている」と通報されたときの窓口と手順を決める
はじめに
ホテルのWi-Fiのセキュリティというと、これまでは「宿泊客の通信が盗み見られないか」という、ゲストを守る視点で語られてきました。今回の事件は逆に、ホテルのWi-Fiが犯罪の発信元として使われた例です。ホテルは業務を妨害された被害者ですが、送信元として名前が出れば信用にも関わります。
本記事では、報道とセキュリティ研究者のまとめをもとに事件の経緯を整理し、ホテルが受ける被害と、客室清掃・フロント・IT担当が分担して取れる対策を考えます。客室Wi-Fiの品質の問題は客室Wi-Fi崩壊をどう防ぐ?で取り上げています。
事件の経緯
| 時期 | 出来事 |
|---|---|
| 2025年5月 | 男が偽名・偽の住所で神戸市中央区のホテルにチェックインし、ホテルの電源とWi-Fiにつないだ小型パソコンを冷蔵庫の裏に隠してチェックアウト |
| チェックアウト後 | 別の人物が遠隔操作で、クレジットカード会社を装うフィッシングメールを送信(約48万件) |
| 2025年5月下旬 | メールの受信者から「ホテルのIPアドレスが使われている」と連絡があり、ホテルが冷蔵庫の裏でパソコンを発見。県警に相談 |
| 2025年8月 | 神戸市内の別のホテルでも、客室に隠したパソコンからWi-Fi経由で大量のフィッシングメールが送られた疑い |
| 2026年10月15日 | 兵庫県警が男を偽計業務妨害などの疑いで逮捕。妻も他人名義のカード情報を使った買い物の疑いで逮捕されたと報じられている |
報道によると、男は名前の分からない別の人物の指示でパソコンを設置したとみられ、指示役は送信元の特定を免れるため、ホテルのWi-Fiにつながせたとみられています。押収されたのは画面のない10センチ四方ほどのミニパソコン3台でした(AERA DIGITAL)。
同じ記事は、大手ホテルチェーンでも2026年春に、清掃スタッフが小さな異音に気づき、冷蔵庫の裏からUSBの差し込み口がある金属製の箱2つとスマートフォン約10台が見つかった例を伝えています。ホテルが機器を回収して宿泊者を調べ、電話をかけたところ、約2時間後に本人が「忘れ物を取りに来た」と現れたそうです。
なぜホテルのWi-Fiが狙われるのか
- 送信元を隠せる:メールの送信元として記録されるのはホテルの回線のIPアドレスで、指示役の身元にたどり着きにくい
- 電源と回線が使い放題:客室にはコンセントとWi-Fiがあり、機器を置いておくだけで動き続ける
- 人目につかず、動かされない場所がある:冷蔵庫・テレビ・デスクの裏は、毎日の清掃では触らないことが多い
- 宿泊者が入れ替わる:設置した人物はチェックアウトしており、発覚しても本人の特定に時間がかかる
- 共通パスワードのWi-Fiはチェックアウト後も使える:館内で同じパスワードを掲示しているだけだと、宿泊が終わっても接続が切れない
ホテルが受ける被害
ホテルは犯罪の被害者ですが、次のような実害を受けます。
- 問い合わせと捜査への対応:受信者からの連絡、警察への相談と協力に時間を取られる。今回の容疑が「偽計業務妨害」なのは、ホテルの業務が妨げられたためです
- IPアドレスの評判の低下:迷惑メールの送信元として各社のブラックリストに載ると、同じ回線を使う宿泊客のメールや、ホテル自身が送る予約確認メールが届きにくくなるおそれがある
- 信用への影響:「あのホテルから詐欺メールが来た」と受け止められかねない。ホテルを名乗る偽メールへの対応は予約詐欺メールに宿が返す4つの答えも参考になります
ホテルが取れる5つの対策
1. チェックアウト後の点検に「見慣れない機器」を加える
客室の点検表に、冷蔵庫・テレビ・デスクの裏、コンセントまわり、ベッドの下にホテルの備品ではない機器や配線がないかを確かめる項目を1行加えます。異音、発熱、点灯しているランプも手がかりになります。毎回すべてを動かすのが難しければ、連泊明けや長期滞在のあと、不審な宿泊者のあとなど、重点的に見る基準を決めておきます(点検の流れはインスペクションの解説を参照)。
見つけた機器は、電源を抜く前に写真で位置と配線を記録し、操作や初期化をしないようにします。忘れ物として保管・返却する前に、責任者が警察に相談するのが安全です。通常の忘れ物の扱いはホテルの忘れ物対応にまとめています。
2. 客室のWi-Fiを宿泊期間に連動させる
部屋番号と氏名、またはチェックイン時に発行するコードで認証し、チェックアウトの時刻で接続を失効させる方式にすれば、客室に機器を残されても通信が続きません。予約システム(PMS)と連携できるWi-Fiの認証サービスもあります。同じアクセスポイントにつながった端末どうしの通信を禁止する設定は、総務省の「Wi-Fi提供者向け セキュリティ対策の手引き」でも検討事項に挙げられています。
3. 端末ごとの通信量とメール送信の異常を見張る
1台の端末が何日も同じ通信を続けている、短時間に大量のメールを送っている、といった動きは、ふだんの宿泊客の使い方とは違います。Wi-Fiの保守会社に、端末ごとの通信量や接続先の異常を通知する設定ができるか確かめましょう。メールサーバーを通さずに外部へ直接メールを送る通信(25番ポート)を遮断する対策は「OP25B」と呼ばれ、多くのプロバイダーが取り入れています。
4. ログを残す
どの部屋の、どの端末が、いつ接続したかの記録があれば、通報を受けたときに客室と宿泊者を突き止めやすくなります。総務省は公衆無線LANのセキュリティの要素として、暗号化とあわせて追跡可能性(トレーサビリティ)を挙げています。旅館業法の宿泊者名簿は作成から3年間の保存が義務で、ログの保存期間も、名簿と突き合わせられる長さにしておくと役立ちます。
5. 通報を受けたときの窓口と手順を決める
「ホテルのIPアドレスから迷惑メールが来ている」という連絡は、フロントや代表電話に届きます。受けた人が内容を記録し、IT担当とWi-Fiの保守会社に回す流れを決めておきます。送信元の端末を特定したら通信を遮断し、警察(サイバー犯罪の相談窓口)に相談します。初動の考え方はホテルのセキュリティSOPと初動対応も参考にしてください。
チェックインの本人確認も見直す
今回の男は、偽名と偽の住所でチェックインしたと報じられています。旅館業法は、宿泊者の氏名・住所・連絡先(日本に住所がない外国人は国籍と旅券番号も)を宿泊者名簿に記載することを求め、施行規則は正確な記載を確保するための措置を講じたうえで名簿を作るよう定めています。宿泊者は、ホテルから求められれば名簿の事項を告げなければなりません(旅館業法第6条第2項)。予約の名義と宿泊者が違う、連絡先がつながらない、といった場合の確認の手順を、フロントで決めておきましょう。
まとめ
- 神戸市のホテルで、客室の冷蔵庫の裏に隠した小型パソコンからホテルのWi-Fi経由でフィッシングメール約48万件が送られ、兵庫県警が男を逮捕した
- ホテルのWi-Fiは、送信元を隠したい犯罪者に狙われる。共通パスワードの方式は、チェックアウト後も接続が切れない
- ホテルは業務妨害、IPアドレスの評判の低下、信用への影響という被害を受ける
- 対策は、客室点検、宿泊期間に連動した認証、通信の監視、ログの保存、通報時の手順の5つ
- 2件とも、清掃スタッフの気づきと受信者からの連絡で見つかった。現場の目とWi-Fiの仕組みの両方で備えたい
よくある質問(FAQ)
Q1. どんな事件だったのですか?
2025年5月、男が神戸市中央区のホテルに偽名で泊まり、ホテルの電源とWi-Fiにつないだ小型パソコンを客室の冷蔵庫の裏に隠してチェックアウトしました。パソコンは別の人物が遠隔操作し、クレジットカード会社を装うフィッシングメールを約48万件送ったとみられています。兵庫県警は2026年10月15日、男を偽計業務妨害などの疑いで逮捕しました。
Q2. ホテルに責任はありますか?
報道されている容疑は、ホテルの業務を妨害したというもので、ホテルは被害を受けた側です。ただし、Wi-Fiを提供する施設として、悪用されにくい設定と、通報を受けたときの対応を整えておくことが求められます。
Q3. 客室で見慣れない機器を見つけたらどうすればいいですか?
電源を抜いたり操作したりする前に、写真で位置と配線を記録し、責任者に報告します。忘れ物として返却する前に警察に相談し、宿泊者の情報とWi-Fiの接続記録を確かめます。
Q4. ゲストに「ホテルのWi-Fiは安全か」と聞かれたら、どう答えればいいですか?
暗号化の方式(WPA2・WPA3など)、端末どうしの通信を遮断しているかどうか、客室ごとの認証かどうかを、事実のとおりに説明できるようにしておきます。総務省も、Wi-Fiの提供者に利用者への周知を求めています。
Q5. OP25Bとは何ですか?
Outbound Port 25 Blockingの略で、メールサーバーを通さずに外部へ直接メールを送る通信(25番ポート)を回線側で遮断する、迷惑メール対策の仕組みです。正規のメールは、認証付きの送信用ポート(587番など)を使って送れます。
出典:AERA DIGITAL「ホテルのWi-Fi悪用し偽メール48万件送信 別ホテルでも同様の手口」(2026年10月19日)、テレビ朝日「ホテルのWi-Fiで48万件の偽メール送信 中国籍の夫婦逮捕 冷蔵庫裏にパソコン隠す」(2026年10月16日)、MBSニュース「ホテルのWiFi使い大量のフィッシングメール送信か」、piyolog「ホテル客室に隠したPCからのフィッシングメール送信事件についてまとめてみた」(2026年10月19日)、総務省「Wi-Fi提供者向け セキュリティ対策の手引き」・「無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)について」、旅館業法・旅館業法施行規則(e-Gov法令検索)
コメント