結論
ホテル客室内にノートPCや小型端末を隠し置き、館内Wi-Fiや有線LANを経由してフィッシングメール送信やクレジットカード情報の不正利用を行うサイバー犯罪が発生しています。被害を防ぐには、清掃・インスペクション時の物理チェック徹底と、VLAN分離や異常トラフィック自動検知といったネットワーク制御を組み合わせた「二重防御」が不可欠です。本記事では、現場の運用負担を最小限に抑えつつ不正端末を排除する具体的なSOPと最新セキュリティ技術を解説します。
客室が「サイバー犯罪の拠点」に?起きた事例とホテルの脅威
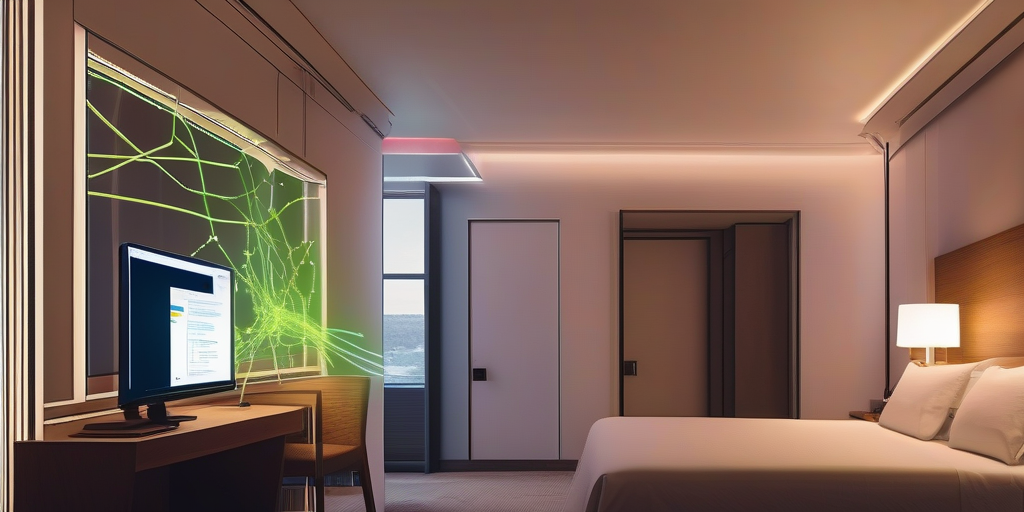
ホテルの客室にパソコンを隠置する手口とは?
警察発表(兵庫県警による逮捕事例など)によると、ホテルの客室内にノートパソコンや小型通信機器を物理的に隠し置き、クレジットカード情報を盗み取るための偽メールを大量送信していた人物が逮捕される事件が発生しました。
犯罪グループの手口は極めて計画的です。連泊予約やデイユース(ハウスユース)を利用して客室に侵入し、以下の場所に機器を設置・隠蔽します。
- テレビ裏やテレビ台内部のコンセントタップ周り
- ベッドの下やソファーの隙間
- クローゼットの最上段奥や棚の裏側
- デスク背面の配線スペースや有線LANポート周辺
コンセントから常時給電された状態でチェックアウトし、外部からリモートデスクトップやVPN(仮想専用線)を介して遠隔操作を行い、ホテル側のネットワークを「犯罪の踏み台」として悪用します。
なぜホテルの客室とWi-Fiが狙われるのか?
犯罪者が個人の自宅やモバイル回線ではなく、ホテルの客室を狙うのには明確な理由が存在します。
第一に、「通信元IPアドレスの信頼性」です。大手プロバイダやホテルのIPアドレスは、スパムメールフィルターにブロックされにくい傾向があります。第二に、「匿名の確保」です。チェックアウト後は客室内に第三者が立ち入らない時間(清掃前や空室期間)が発生し、物理的な発見が遅れやすくなります。第三に、「高速・無制限な通信環境」が無料で提供されている点です。
客室にパソコンを隠して置いて、勝手にサイバー攻撃の拠点にされるなんて恐ろしいですね…!清掃スタッフも目立たない場所だと見落としてしまいそうです。
そうなんだ。犯罪グループはホテルの信頼できるIPアドレスを『隠れみの』にする。清掃時の物理チェックと、IT側の通信監視をセットにしないと防げない時代になっているよ。
放置するとどうなる?ホテルが被る3大リスク
1. IPアドレスのブラックリスト登録による全館通信障害
館内ネットワークから大量のスパムメールや不正アクセスが送信されると、主要なスパム防止機関(DNSBL等)によりホテルのグローバルIPアドレスがブラックリストに登録されます。その結果、ホテル公式からのメール送信が不達になるだけでなく、他の宿泊客がビジネスメールを送信できなくなる重大な通信障害に発展します。
なお、Wi-Fi環境の悪用防止やブラックリスト対策の全体像については、「ホテルWi-Fi悪用を阻止!IPブラックリスト化を防ぐ対策SOP」で詳しく解説しています。
2. 警察の捜査対応による現場オペレーションの不全
事件化した場合、警察による現場検証や客室の保全、ネットワーク機器のログ提出、監視カメラ映像の抽出作業が発生します。支配人やIT担当者は数日間にわたり警察対応に追われ、通常業務が停止する事態に陥ります。
3. 深刻なブランド毀損と損害賠償・利用控え
「犯罪拠点として客室が放置されていた」事実が公表された場合、ホテルの管理体制に対する社会的評価は著しく低下します。特に法人契約やMICE(国際会議・展示会等)の誘致において、セキュリティ基準を満たさないと判定され、大口顧客を失うリスクが生じます。
現場とITで防御する!不正デバイス検出・防止の4ステップSOP
不正デバイスの設置を防ぎ、仮に設置された場合でも被害を最小限に抑えるための具体的手順(Standard Operating Procedure)を4つのステップで提示します。
ステップ1:客室インスペクション(清掃点検)への物理チェック組み込み
清掃スタッフおよびインスペクター(客室点検員)の点検項目に「不審な配線・持ち込み機器のチェック」を追加します。1室あたり15秒程度で完了する以下の重点確認ルールを策定します。
- コンセント周りの確認:テレビ背面やデスク脇のコンセントに、ホテル備品以外のACアダプタや小型機器(Raspberry Piやモバイルルーター等)が挿さっていないか。
- 視線が届きにくい死角の目視:ベッド下、ソファー奥、クローゼット天袋に不審なカバンや機器が残されていないか。
- LANポートの確認:壁面LANポートに覚えのないLANケーブルが差し込まれていないか。
客室点検の効率的な組み立て方や標準化の手順については、「用語解説 : インスペクションとは|ホテルの客室点検の項目と流れ」を参考にしてください。
ステップ2:ネットワーク分離(VLAN)とクライアントアイソレーション
技術的な対策として、ゲスト用Wi-Fiと業務用ネットワーク(PMS、決済端末、監視カメラ等)をVLAN(仮想LAN)によって物理的・論理的に完全分離します。
さらに、Wi-Fiアクセスポイントの設定で「クライアントアイソレーション(端末間通信遮断機能)」を有効化します。これにより、同一Wi-Fiに接続している宿泊客同士の端末間通信が不可能になり、館内端末へのハッキングや横展開(ラテラルムーブメント)を防止できます。
ステップ3:異常トラフィック(大規模送信・連続通信)のAI自動検知と遮断
UTM(統合脅威管理)や次世代ファイアウォールを導入し、アノマリ検知(異常通信検知)機能を設定します。一般的な宿泊客の通信(Web閲覧・動画視聴・SNS)と異なり、以下のような挙動を示した端末をAIが自動識別し、通信を即座に遮断(隔離)します。
- SMTPポート(25/587等)を使用した短時間での大量メール送信
- 同一の外部IPアドレスやC2サーバー(指令サーバー)に対する不自然な高頻度通信
- 深夜時間帯における帯域の占有および連続セッションの維持
ステップ4:未使用LANポートの無効化とポートセキュリティ(802.1X認証)
客室内の有線LANポートは、サイバー犯罪者にとって最も侵入しやすい物理ポイントです。使用していないLANポートは、ネットワークスイッチの設定画面から「Shutdown(無効化)」にするか、物理的なポートガードで塞ぎます。
有線LANサービスを提供する顧客層(ビジネス層等)がいる場合は、802.1X認証やWeb認証(キャプティブポータル)を挟み、認証を経ない端末の外部通信を遮断する構成へ変更します。
清掃時の目視確認に加えて、ネットワーク側で異常な通信を自動遮断できるようにしておけば、もし不審な機器が隠されても実害が出る前に止められますね!
その通り。特に壁面の有線LANポート野放しはリスクが高い。IT基盤の見直しと現場のインスペクションSOPを同時並行で進めることが最大の防御策になるよ。
導入コスト・運用負荷と失敗しないための注意点
セキュリティ強化を実施する際、費用感や運用の注意点を事前に把握しておくことが重要です。
対策別の費用・運用負荷比較表
| 対策項目 | 導入費用(概算) | 月額・保守費用 | 現場オペレーションへの影響 |
|---|---|---|---|
| インスペクションSOP改訂 | ほぼ0円(マニュアル作成のみ) | 0円 | 1室あたり10〜15秒の点検時間追加 |
| VLAN・端末間通信遮断 | 0〜5万円(既存機器の設定変更) | 0円 | なし(一般宿泊客の利便性に影響なし) |
| UTM/異常トラフィック自動検知 | 20万〜80万円(施設規模による) | 1万〜3万円/月 | 誤検知時の通信解除手順SOPが必要 |
| LANポート物理閉塞・制御 | 1室あたり1,000円前後 | 0円 | 有線LAN希望客への個別対応・案内が必要 |
過剰な制限による利便性低下リスクと回避策
セキュリティを過度に厳格化し、VPN通信(IPsec/SSL-VPN)やWeb会議ツール(Zoom、Microsoft Teams等)の通信まで一括でブロックしてしまうと、リモートワーク目的のビジネス客から不満や低評価口コミが相次ぐリスクが生じます。
UTMやファイアウォールのポリシー構築時には、「大規模なメール送信プロトコル(SMTP)」や「フィッシングサイト作成用IPへの接続」を検知対象とし、一般的な業務通信用ポートや暗号化通信は通過させるバランス設計が必要です。
よくある質問(FAQ)
Q1. 客室で隠された不審なPCや通信機器を発見した場合、どう対応すべきですか?
発見したスタッフは機器に直接触れず、電源コードやLANケーブルも抜かない状態で、直ちに支配人および総務へ報告してください。遠隔操作中のログや証拠を保持するため、警察へ通報し指示を仰ぐのが原則対応となります。
Q2. 清掃スタッフが放置端末を「置き忘れ」と判断して保管した場合、問題がありますか?
犯罪グループは端末を改ざんしており、フロント等で電源を入れると別の被害が発生する恐れがあります。電源が入ったままの状態で残された電子機器(ACアダプタが挿さった状態のPC・小型ボックス等)は通常の遺失物と分け、ネットワークやコンセントから隔離して保管するSOPを定めてください。
Q3. ゲストWi-Fiにパスワード(WPA2/WPA3)を設定していれば安全ですか?
暗号化キーを全客室共通で提供している場合、宿泊客であれば誰でもネットワークに参加できるため、不正機器の接続を防ぐことはできません。VLANによる業務網分離とクライアントアイソレーションの併用が必須となります。
Q4. 有線LANポートは全室廃止してもよいでしょうか?
近年はWi-Fi利用率が圧倒的多数を占めるため、客室の有線LANポートを物理的に閉塞・廃止するホテルが増加しています。高画質動画配信や安定通信を求めるビジネス客向けには、フロントでのポータブルWi-Fi貸出や一部の専用客室のみ有線対応とする運用への切り替えが有効です。
Q5. 自社ホテルが踏み台にされ被害が出た場合、損害賠償責任は発生しますか?
独立行政法人情報処理推進機構(IPA)や経済産業省のガイドライン等に照らし、善管注意義務(適切なネットワーク管理やセキュリティ対策)を著しく怠っていたと判定された場合、過失を問われる可能性があります。対策の実施履歴(ログやSOP)を残しておくことが法的リスクの低減に繋がります。
Q6. モバイルルーター(SIM内蔵)を隠置された場合もネットワーク対策で検知できますか?
SIMカードを内蔵したモバイルルーター単体で通信している場合、ホテルのWi-Fiを経由しないためネットワーク上での検知は不可能です。ただし、コンセントからの給電が必要となるため、ステップ1で提示した「コンセント周りの物理チェックSOP」によって排除することができます。
まとめ:物理チェックとネットワーク制御の二重防御で宿を守る
ホテルの客室を狙ったサイバー犯罪は、宿泊施設のIPアドレスに対する信頼性とプライベートな客室空間を悪用する卑劣な手口です。この脅威に対抗するには、ITシステムによる自動遮断機能だけに依存せず、客室清掃・インスペクションというホテル現場ならではの「目」を組み合わせることが最も実効性の高いアプローチとなります。
自施設の有線LANポートの露出状況、VLANの分離設定、客室点検チェックシートを見直し、犯罪グループに隙を与えない安全な宿泊環境を整備しましょう。
コメント